COLUMN
【セミナーレポート】【必見!2025年3月対応】EMV 3-Dセキュア 完全攻略セミナー
2024年12月にメルカートの利用者向けに開催したセミナー「EMV 3-Dセキュア 完全攻略セミナー」の記録です。ガイドラインが求める対策、3-Dセキュアの課題、売上への影響を株式会社アクルとともに扱いました。
はじめに
※この記事は2025年10月の分社化前に公開したものです。文中の「エートゥジェイ」は当時のメルカートの運営会社で、現在は株式会社メルカートが運営しています。
2024年12月19日(木)に、メルカートのユーザーを対象としたセミナー『EMV 3-Dセキュア 完全攻略セミナー』を開催しました。本記事ではその概略をレポートいたします。
セミナー登壇者
- 株式会社アクル
山本 佳祐 氏
2011年に大手決済代行会社のウェルネットに入社。加盟店開拓や新サービスの立ち上げなどに従事。2019年にLINE社に入社し、LINE Payのオンライン決済の加盟店開拓を担当。2020年にアクルに入社し、決済業界で培ってきたノウハウを活かしながら加盟店開拓、既存加盟店のデータの分析、プロモーションの企画やYouTubeチャンネルの運営を担当。新潟大学経済学部卒。
- 株式会社エートゥジェイ
メルカート カスタマーサクセス / チームリーダー
知久 凌太
2018年にecbeingへ入社しエンジニアとしてシステム開発に従事。2020年にエートゥジェイへ転籍し、カスタマーサクセスチームを立ち上げチームリーダーに就任。現在は100社を超えるメルカートユーザーに、売上拡大のためのコンサルティング支援を行う。
セキュリティガイドラインで示されている対策
経済産業省からの発表の通り、2025年3月末までに 3-Dセキュア2.0の導入が求められています。しかし、 3-Dセキュアを導入すると売り上げが落ちてしまうのではないか、コンバージョンが減ってしまうのではと懸念されている方も多いと思います。
本セミナーでは 3-Dセキュアの概要とともに、 3-Dセキュア導入の影響についても触れていきます
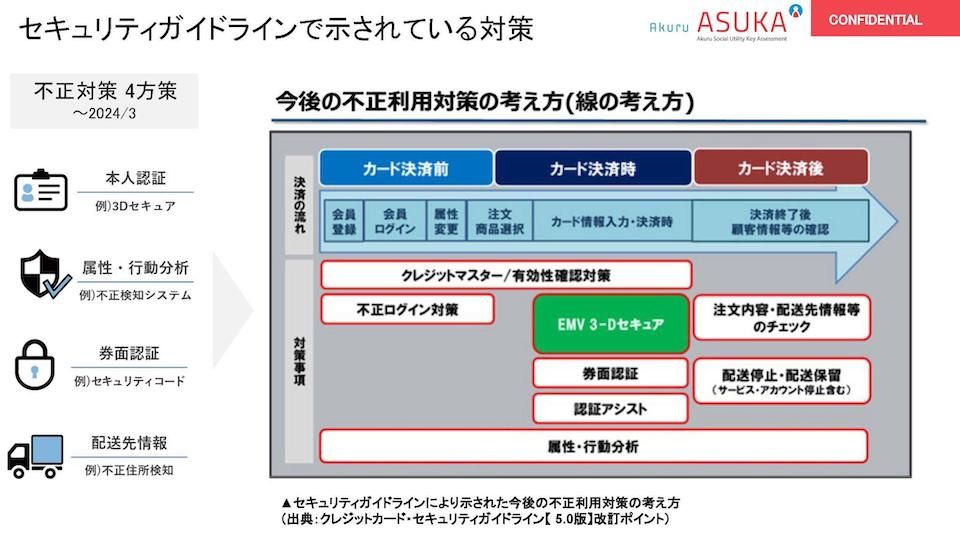
2024年3月にセキュリティガイドラインというものが出されました。毎年3月に更新があるのですが、毎年のセキュリティガイドラインにて、”線の考え方”というものが発表されています。
この線の考え方の中で、まず2025年3月までに 3-Dセキュアを導入しましょうと経産省が通達しています。なので、不正対策は決して 3-Dセキュアを導入したら大丈夫というわけではありません。
国としても、最終的にはこの線の考え方に沿って不正対策をすることを求めています。
そのため、また2025年3月になれば新しいセキュリティガイドラインが発表される可能性が高いです。「 3-Dセキュアを導入したから、次はこの対策を行いましょう」というように、増え続ける不正利用に対応する策が発表されていくはずです。
”線の考え方”を主軸としてその周りの対策も行いましょうという謡われ方をしていくと予想できますので、皆さまも 3-Dセキュアさえ対策していれば万全というわけではなくて、その周辺の対策も行っていきましょう。
「EMV 3-Dセキュア」は不正対策として万全なのか?
EMV 3-Dセキュアとは?主な特徴を解説します
安全に取引(決済)を行うための本人認証サービスです。
2025年3月末までに原則すべてのEC加盟店への導入が求められています。
簡単にご説明すると、そのカードを持ってる人でないと分からない情報を入力させて、本人が使用していることを認証する仕組みになってます。
EMV 3-Dセキュアと、前身の3-Dセキュアの違いは、その認証方法です。
EMV 3-Dセキュアでは、本人認証にワンタイムパスワードや生体認証を行います。従来の3Dセキュアは静的なパスワードでした。つまり、そのカードを持っている人が覚えているパスワードで認証させる仕組みです。
静的な認証から動的に変わったところがEMV 3-Dセキュアの大きな特徴です。
以前の静的認証の際は、認証のパスワードも一緒に漏洩することがありましたが、パスワードも漏洩してしまうと不正対策の意味を全く持たなくなるわけです。
EMV 3-Dセキュアではワンタイムパスワードが割と広がりつつありますので、情報漏洩リスクを考えると不正利用の防止につながっています。
また、前身と同様チャージバックリスクの回避が可能です。
導入していれば、加盟店にはチャージバックが来なくなるということですね。ただ、チャージバックが0になるわけではなく、加盟店が負担していたチャージバックをカード会社が負担する仕組みです。
さらに、かご落ちリスクの改善にも役立ちます。
以前の認証方法では、パスワードを忘れてしまった際に購入せず離脱していたのですが、ワンタイムパスワードでそのリスクが軽減されています。
リスクベース認証もEMV 3-Dセキュアの特徴ですが、こちらは怪しい人にだけ認証を出しましょうというものです。
カード会社側でカード決済のリクエストを受けた際に、この取引が怪しいか怪しくないかをリアルタイムで判定して出し分ける仕組みです。
EMV 3-Dセキュアの課題
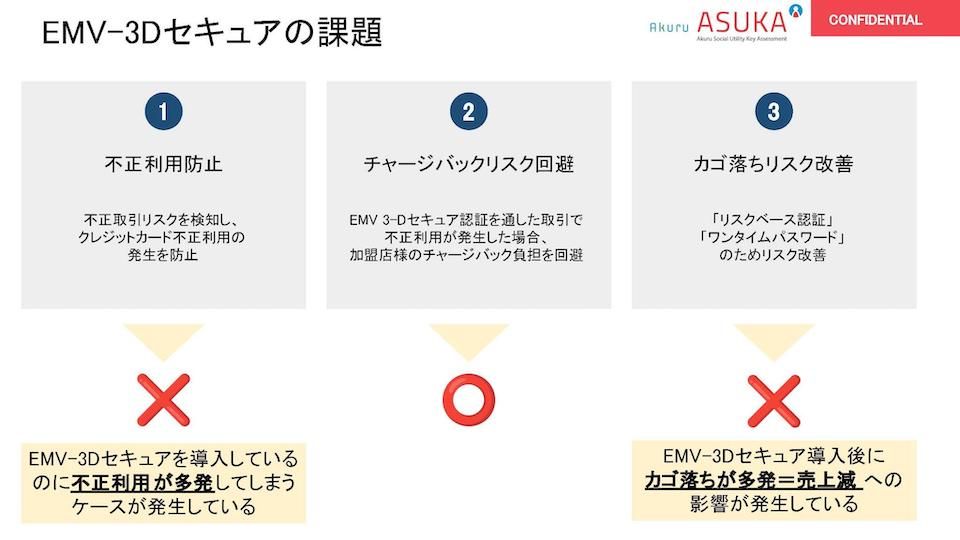
特徴を見ると加盟店のメリットが多いのですが、実際、EMV 3-Dセキュアの登場からすでに3年ほど経ってるんです。それでもやはり不正はなくなっておらず、むしろ増えています。かご落ちも起きてるのが実態です。
ただ、「それなら導入しなくてもいいよね」という訳ではなく、どうしても合う合わないがあるんです。
EMV 3-Dセキュアが合っている加盟店さんもいらっしゃれば、EMV 3-Dセキュアの接客が合っていない加盟店さんもいらっしゃいます。
その場合は、プラスαのツール導入の検討も必要になると考えています。
EMV 3-Dセキュアが普及しても不正利用が増え続けている
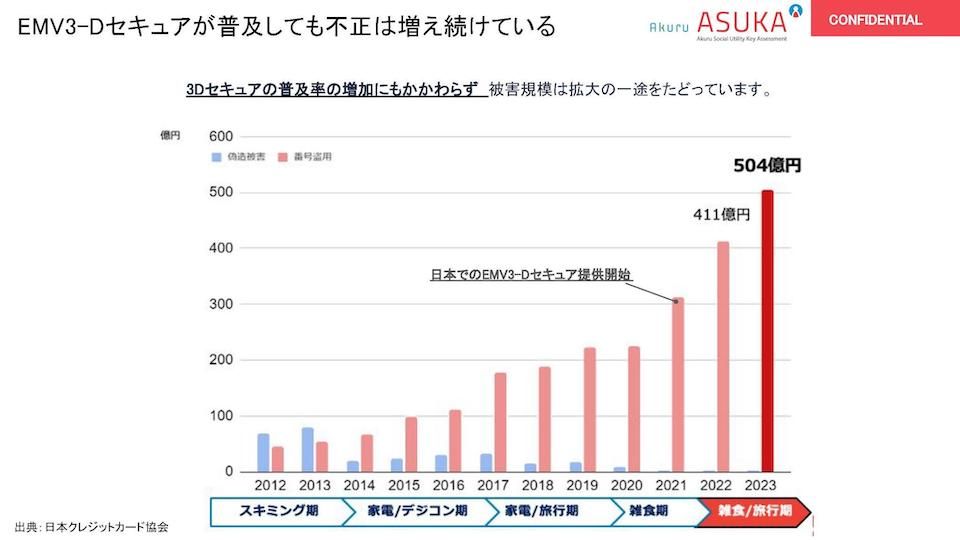
上記は、日本国内でのクレジットカード不正利用の被害金額の推移を表してるグラフです。
2021年10月に日本でのEMV 3-Dセキュアの提供が開始されていますが、やはり不正の被害金額は減っていないんです。 3-Dセキュアが普及するだけでは、不正が減らないということです。これが、「線の考え方」が発表された背景なんです。
あまり表で語られないことですが、カード会社への負の刺激を緩和したいという思惑もあります。
EMV 3-Dセキュアを導入すると、不正利用のチャージバックはカード会社が負担することになります。そのため、カード会社が負担するチャージバック金額が大きくなれば、カード会社側も決済リクエストを簡単に通したくなくなります。
そうなってしまうと、真正なお客様のカード決済すらも通らなくなってしまう事態が起きかねません。なので、線の考え方を基に、EMV 3-Dセキュアだけでなく根本から不正利用を減らす対策をしましょうね、という背景です。
EMV 3-Dセキュアが売り上げに与える影響
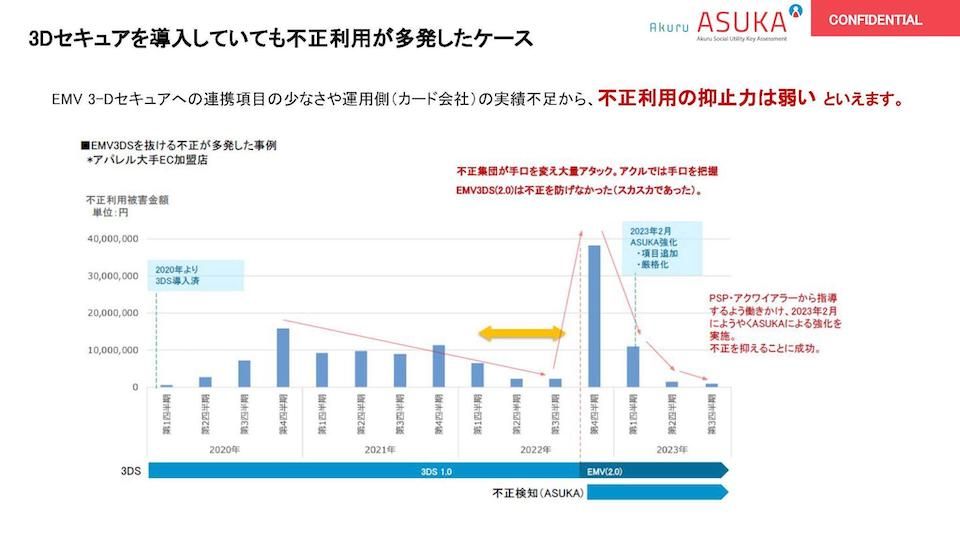
こちらはとあるアパレル大手の加盟店さんの、不正利用の被害金額を四半期ごとまとめたグラフです。
不正利用が急増したのは、旧 3-DセキュアからEMV 3-Dセキュアに切り替えたタイミングです。この切り替えを狙って不正利用集団がアタックしてきた結果大きな被害が出てしまいました。
このタイミングを狙ったのは、 3-Dセキュアの設計として連携する情報が少なく、ハンドリングの実績も少ないため、決済リクエストを受けた際に、認証を出すべきか出さないべきか判断することが難しかったからです。
認証が出なければそのままオーソリ(売上承認)までいけちゃいますよね。そのため、不正集団からすると不正しやすかったんです。なので不正手段はこのタイミングで認証の出ない取引を狙って大量にアタックし、結果的にかなり大きな不正に合ってしまいました。
不正が大量に発生するとどのようなことが起きるか
オーソリへのオーソリ承認率が下がります。
先ほどのお話と重複しますが、カード会社としてもチャージバックリスクを回避したいので、不正利用被害が多い加盟店のオーソリはなるべく受けたくありません。
なので、不正が多発したことを受けて、カードの決済の承認については、下げられてしまうケースもございます。これはコンバージョンへの影響も大きく、大きな機会損失になりますよね。
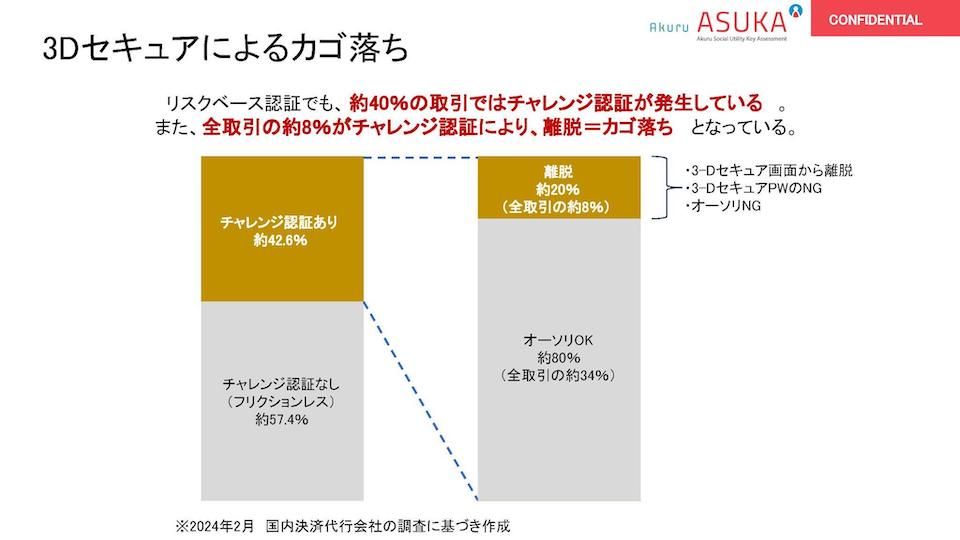
こちらはとある決済代行会社さんの全ての取引で割合を出したものです。
全ての取引のうち、約40%にワンタイムパスワード認証が出て、そこから20%が離脱しています。
ASUKAのかご落ち対策
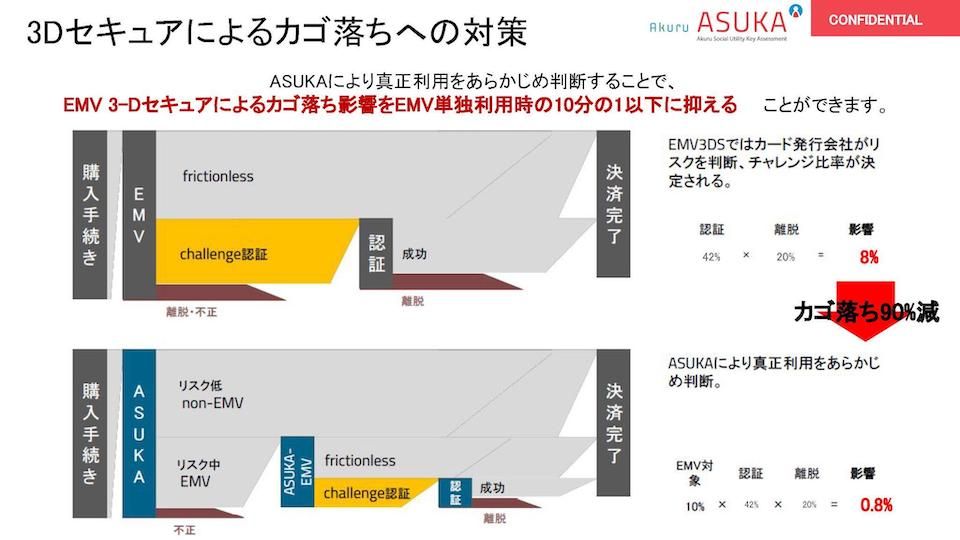
ASUKAを活用いただくと、 3-Dセキュアよりも前に、その取引が怪しいかそうでないかを判定することが可能です。ASUKA側で怪しいと判定された取引に関しては 3-Dセキュアの認証に進ませ、リスクがないと判断されれば、 3-Dセキュア認証を通さずにオーソリ処理に進めます。
本当に怪しい取引のみを 3-Dセキュア認証に進めることで、かご落ちを90%減少させた実績もございます。
3-Dセキュアと不正検知システムの最大の違い
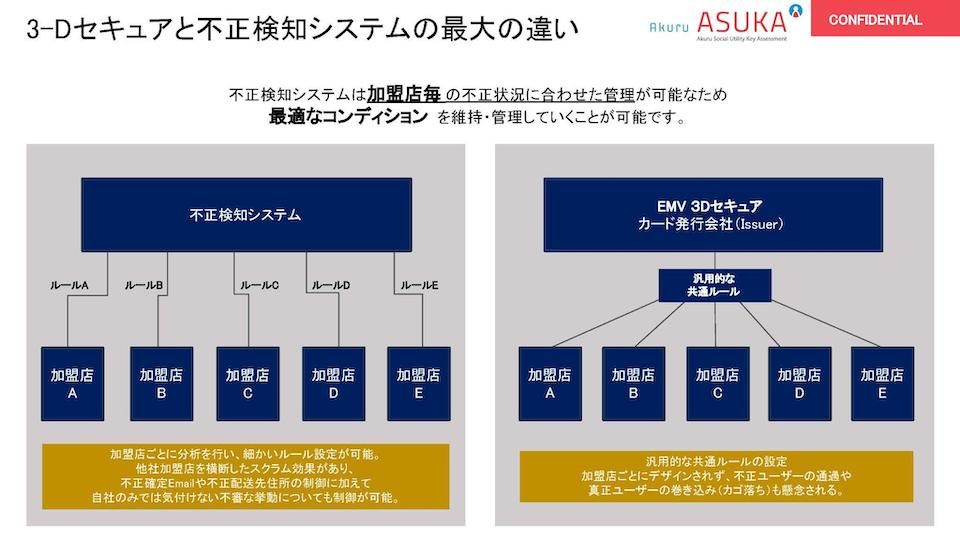
大きな違いは、加盟店さんごとに適したルールを運用できるかできないか、というところです。
ASUKAの場合、料金プランによりますが、加盟店さんごとに合わせたルールで不正検知を行います。加盟店ごとに違う不正ユーザーの特徴を捉えながらルールを決めていきます。
一方、 3-Dセキュアの方は、加盟店ごとにルールを適用することはできないため、基本的には汎用的な共通ルールとなります。
不正検知システムと 3-Dセキュアを掛け合わせることで、かご落ちも減らせ、万全な不正対策も可能になってくると考えています。
ASUKAは国内最大級の不正排除ネットワークです
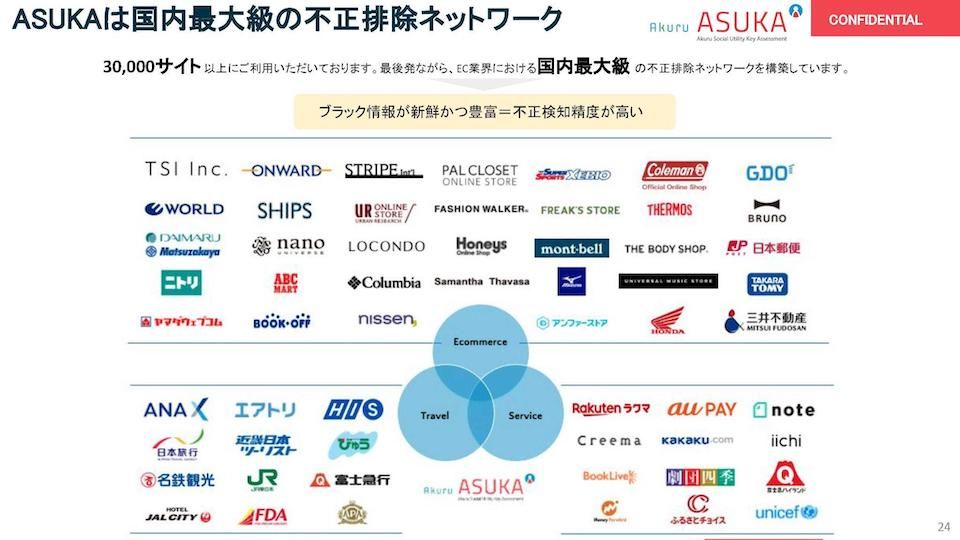
ASUKAは、国内最大級の不正排除ネットワークを構築してる不正検知サービスです。
多くの事業者様に利用いただいており、多くの不正ユーザー情報が蓄積されているため、今まで止められなかった不正も、先手で対応していくことが可能です。
不正ユーザーへの対策だけでなく、真正なお客様の挙動も巨大なネットワークに蓄積されているため、真正なお客様が 3-Dセキュアで止められずにストレスなくお買い物ができることも、ASUKAで実現できると考えております。
メルカートはすでに連携しておりますので、約1週間ほどで導入も可能です。導入後は、チューニングや目視チェックもほぼいらないような設計になっておりますので、運用に時間が取られることも少ないです。
料金プランによりますが、導入後もコンサルタントが付いて、サポート、伴走させていただきます。EMV 3-Dセキュアにプラスしての対策をご検討の際は、ぜひASUKAにご相談ください。
不正利用対策に有効なメルカートの機能
クレジットカード不正利用対策機能概要
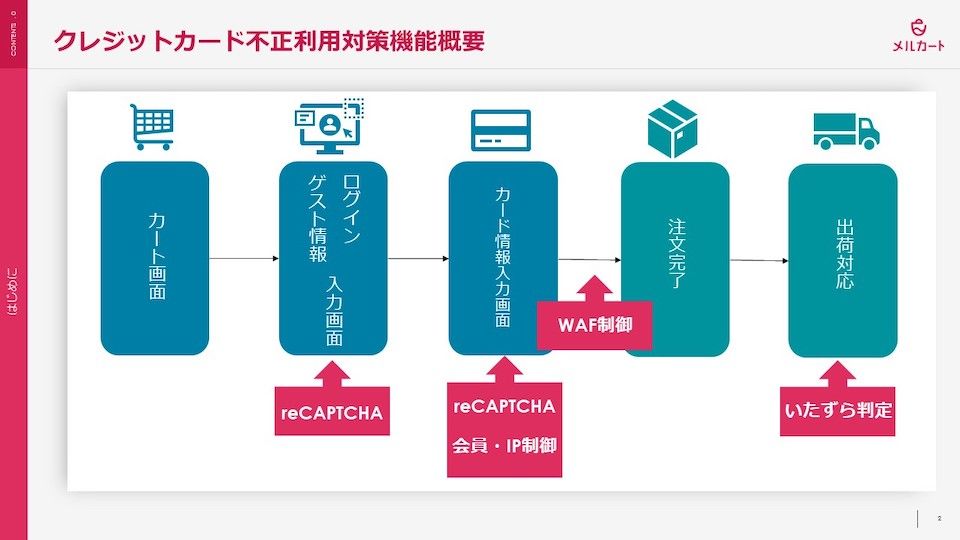
最後に、メルカートで不正検知に役立つ3つの機能をご紹介いたします。
1.Google reCAPTCHA
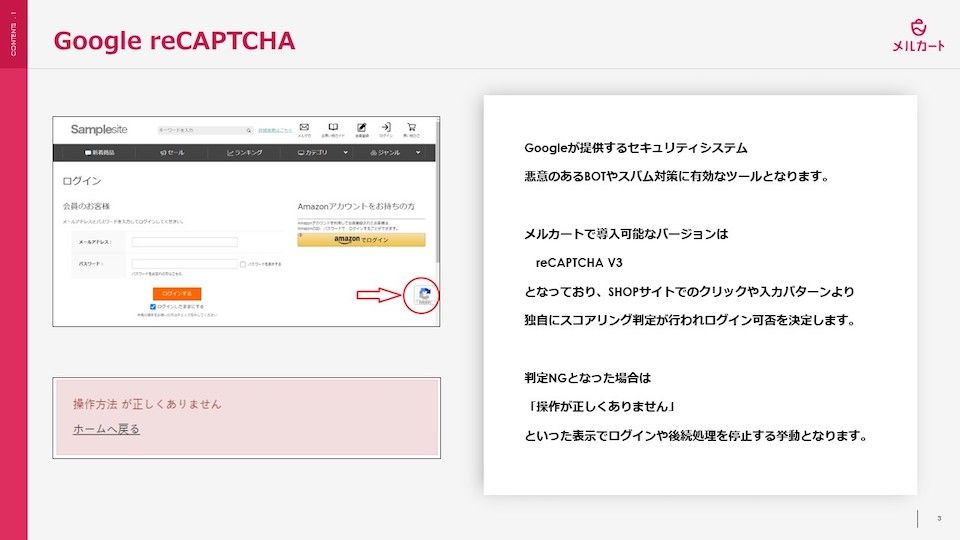
こちらはGoogleが提供するセキュリティシステムで、主にログイン画面で悪意のあるBOTやスパム対策に有効なツールです。
攻撃者は、人の手で一つ一つ入力するのではなく、リストアタックの仕組みを作ってアプローチをしています。
アクセスが機械的な行動であればログインをさせないようにすることで、不正を未然に防げますので不正対策に有効なツールとなっております。
メルカートでは、reCAPTCHA V3が導入可能で、ユーザーのこれまでの行動や、ログイン画面での行動をベースに悪意のあるアクセスかどうかを判定します。
また、2024年8月のバージョンアップ以降は、注文確認画面(クレジットカード情報を入力する画面)でも、reCAPTCHA機能を稼働させることが可能となっております。
2.会員情報・IPアドレスによる試行回数設定
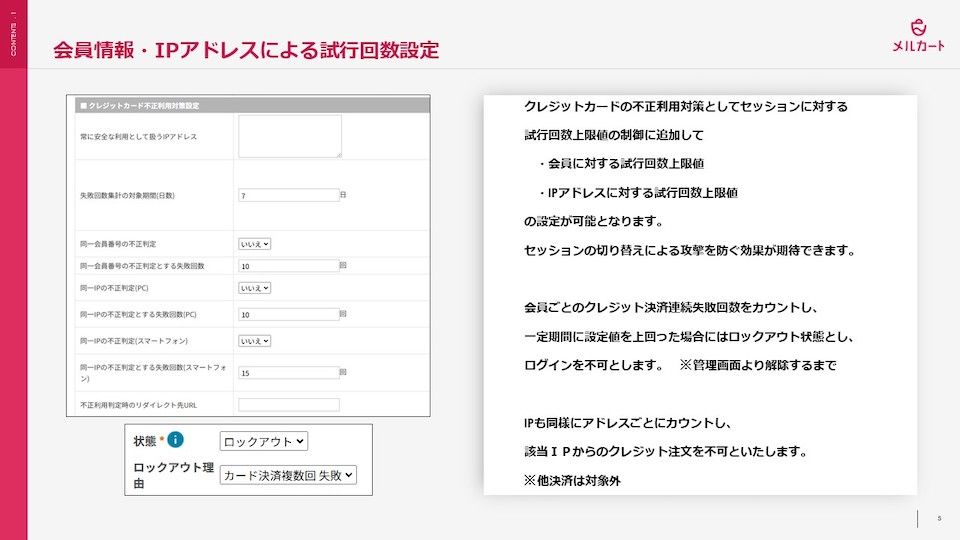
こちらは注文画面で稼働する機能です。
メルカートでは、標準機能でクレジットカード情報を一定回数間違えるとロックがかかる仕組みを設けております。
ただし、再度挑戦できる抜け道もございますので、その対策として、会員ベースでの試行回数、IPアドレスごとの試行回数も集計し、その試行回数が上限値を超えたらクレジットカード決済をできなくする機能です。
制御のかけ方は細かく設定できますので、詳しくはお問い合わせください。
3.いたずら判定機能
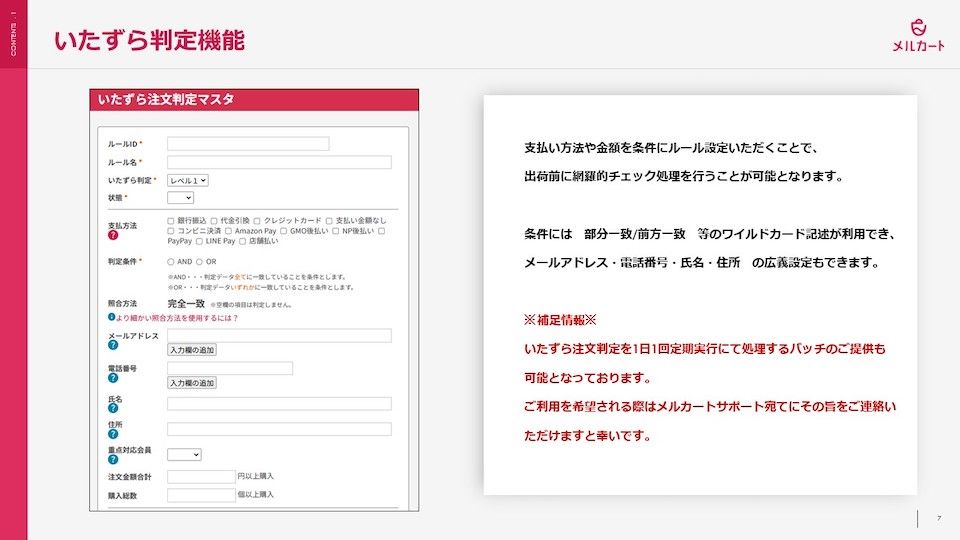
こちらは、注文が通った後の不正検知機能です。
注文の中には、転売ヤーの大量購入や、適当な住所入力をして商品を受け取らないような注文もございます。
そのような購入を防ぐために、住所や、お名前、メールアドレス、支払い方法などの条件を作成することで怪しい注文か判定する機能です。
まとめ
今回は増え続けるクレジットカードの不正利用の現状と対策についてお話ししました。
ECサイトは個人情報やクレジットカード情報など、価値の高い情報を多く扱うため、サイバー攻撃の標的となりやすいです。
メルカートは業界随一のセキュリティ基盤に加え、運用に関しても高水準のセキュリティ対策を徹底しています。不正検知サービスのASUKAも連携しており、スムーズにご導入が可能です。不正対策やセキュリティについてお困りごとがございましたら、気軽にご相談いただければと思います。
NEXT STEP
管理画面で、この施策がどう動くか見られます
実際の管理画面を操作した動画と、施策ごとの進め方をまとめた資料をご用意しています。設定の手間と、運用に必要な体制のイメージがつきます。